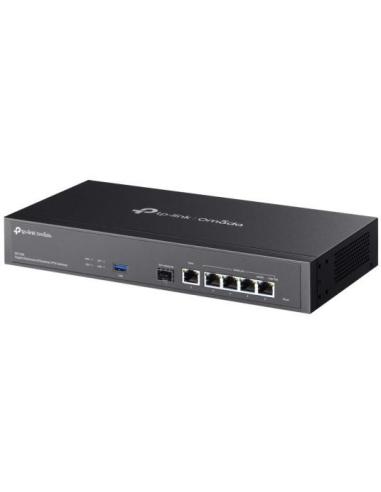
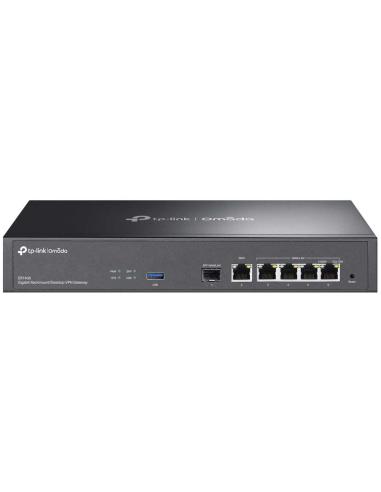
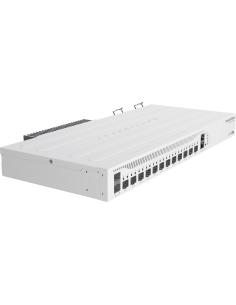
| Standardy i protokoły | • IEEE 802.3, IEEE802.3u, IEEE802.3ab, IEEE802.3z, IEEE 802.3x, IEEE 802.1q• TCP/IP, DHCP, ICMP, NAT, PPPoE, NTP, HTTP, HTTPS, DNS, IPSec, PPTP, L2TP, OpenVPN, WireGuard VPN, GRE VPN, SNMP |
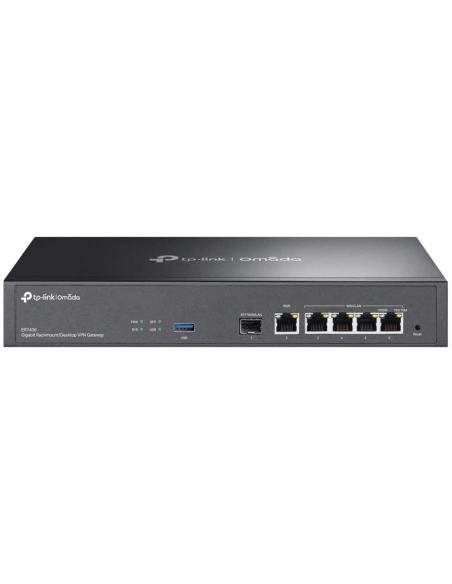
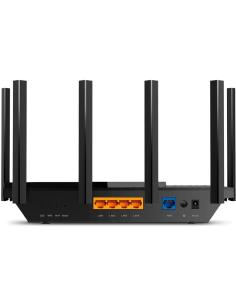
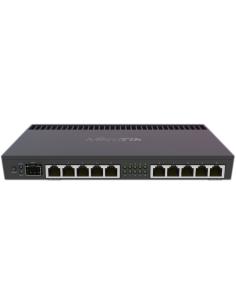
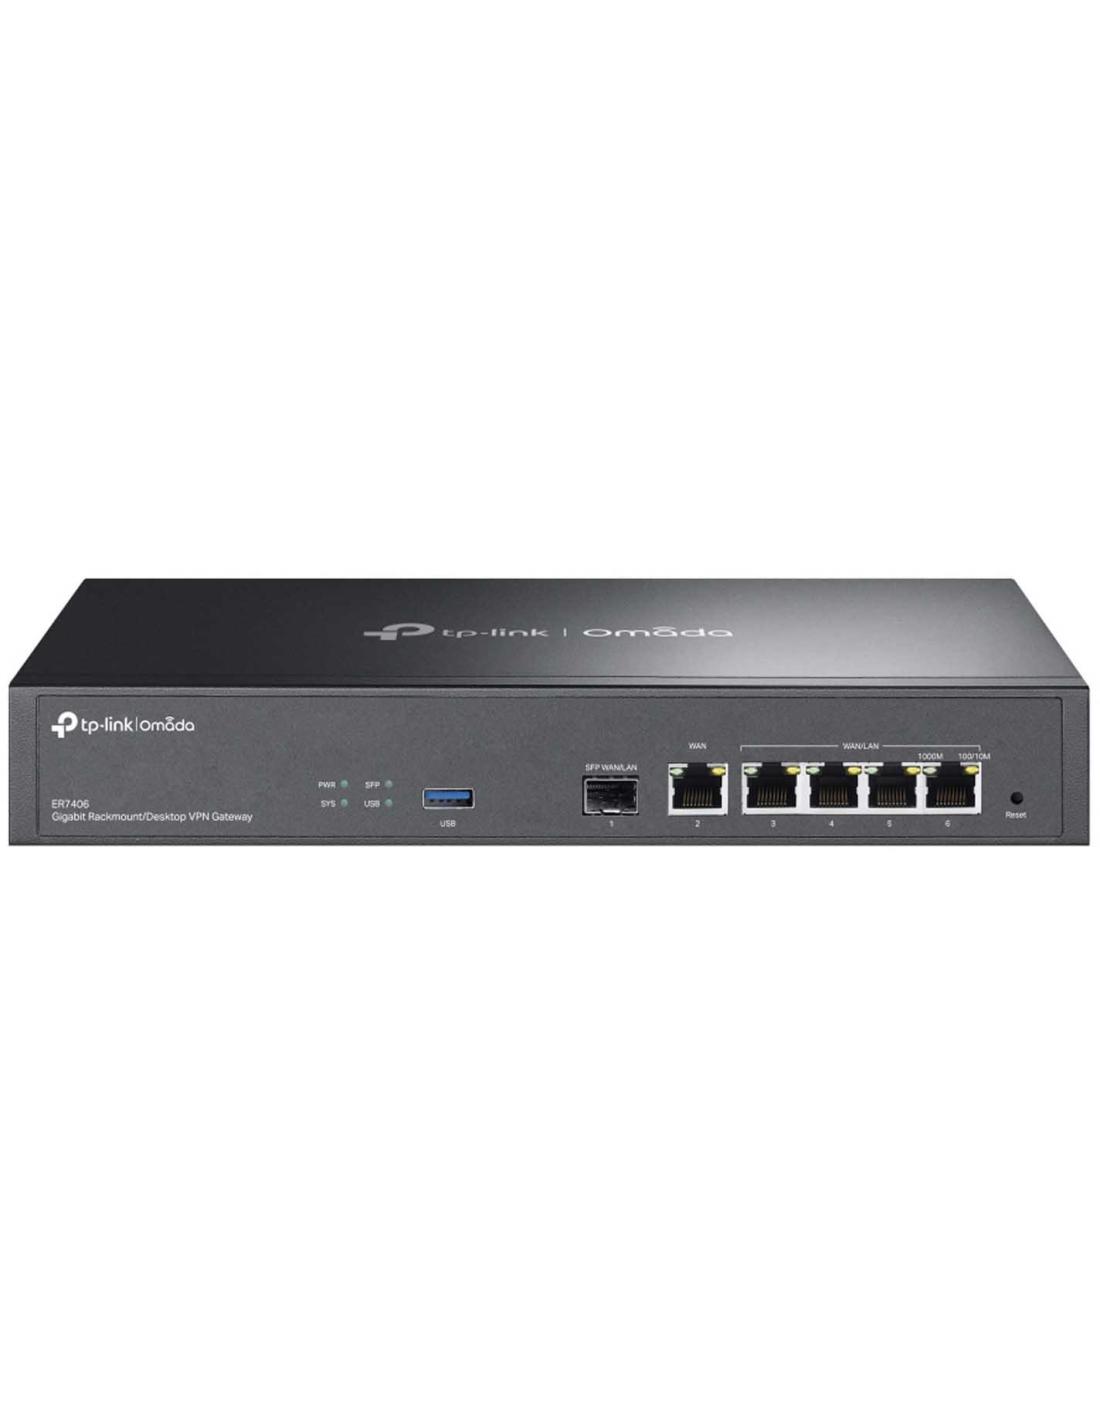
| Porty | • 1 Gigabitowy slot SFP WAN/LAN |
| • 1 Gigabitowy port WAN |
| • 4 Gigabitowe porty LAN/WAN |
| • 1 Port USB 3.0 (obsługujący Pamięć masową USB i Modemy LTE USB) |
| Okablowanie sieciowe | • 10BASE-T: kabel UTP kat. 3, 4, 5 (do 100 m) |
| Kabel EIA/TIA-568 100Ω STP (do 100 m) |
| • 100BASE-TX: kabel UTP kat. 5, 5e (do 100 m) |
| Kabel EIA/TIA-568 100Ω STP (do 100 m) |
| • 1000BASE-T: Kabel UTP kat. 5, 5e, 6 (do 100 m) |
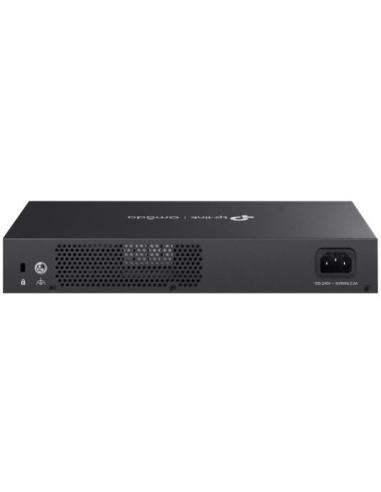
| Ilość wentylatorów | Bezwentylatorowy |
| Przyciski | Przycisk Reset |
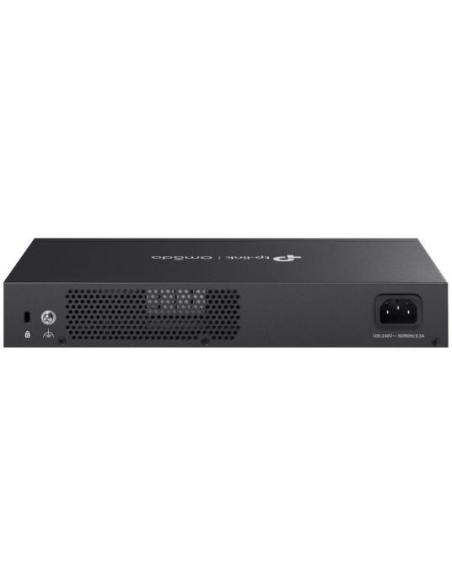
| Zasilanie | 100-240V AC, 50/60Hz |
| Pamięć Flash | 128 MB NAND |
| Pamięć DRAM | 512 MB DDR4 |
| Diody LED | PWR, SYS, SFP, USB, WAN(1000M Link/Act, 100/10M Link/Act), WAN/LAN (1000M Link/Act, 100/10M Link/Act) |
| Wymiary (S x G x W) | 294 x 140 x 44 mm (11,6 x 5,5 x 1,7 cali) |
| Ochrona | Ochrona przeciwprzepięciowa 4 kV |
| Obudowa | Stalowa |
| Montaż | • Możliwość montażu w szafie Rack |
| • Możliwość montażu na blacie |
| Maks. zużycie energii | • 7,5 W (z podłączonym urządzeniem USB 3.0) |
| • 4,5 W (bez podłączonego urządzenia USB 3.0) |
| WYDAJNOŚĆ |
| Przepustowość IPS | TCP: 229 Mb/s |
| UDP: 188 Mb/s |
| Przepustowość DPI | TCP: 933 Mb/s |
| UDP: 927 Mb/s |
| GRE | • Nieszyfrowany: 611,9 Mb/s |
| • Szyfrowany: 325,0 Mb/s |
| WireGuard VPN | 341,3 Mb/s |
| Ilość równoczesnych sesji | 150.000 |
| Nowych sesji na sekundę | 5.300 |
| NAT (Statyczne IP) | 945,3 Mb/s / 940,5 Mb/s |
| NAT(DHCP) | 939,6 Mb/s / 940,9 Mb/s |
| NAT(PPPoE) | 943,6 Mb/s / 940,9 Mb/s |
| NAT (L2TP) | 880,1 Mb/s / 859,0 Mb/s |
| NAT (PPTP) | 855,0 Mb/s / 907,2 Mb/s |
| Przepustowość VPN IPsec | • ESP-SHA1-AES256: 617,1 Mb/s |
| • ESP-SHA256-AES256: 592,8 Mb/s |
| • ESP-SHA384-AES256: 592,4 Mb/s |
| • ESP-SHA512-AES256: 604,5 Mb/s |
| OpenVPN | 139,1 Mb/s |
| Przepustowość L2TP VPN | • Nieszyfrowany: 977,4 Mb/s |
| • Szyfrowany: 334,6 Mb/s |
| Przepustowość PPTP VPN | • Nieszyfrowany: 1064,1 Mb/s |
| • Szyfrowany: 206,8 Mb/s |
| Przepustowość SSL VPN | 131,6 Mb/s |
| Szybkość przekierowań pakietów 66 Bajtów | 1.453.489 pps / 1.453.488 pps |
| Szybkość przekierowań pakietów 1,518 Bajtów | 81.279 pps / 81.275 pps |
| PODSTAWOWE FUNKCJE |
| Typ połączenia WAN | • Statyczne przydzielanie adresów IP |
| • Dynamiczne przydzielanie adresów IP |
| • PPPoE (wsparcie konfiguracji MRU) |
| • PPTP |
| • L2TP |
| Klonowanie adresów MAC | Zmiana adresu MAC WAN/LAN (Adres MAC LAN może być modyfikowany wyłącznie w trybie autonomicznym) |
| DHCP | • Serwer DHCP |
| • Serwer DHCPv6 PD (Tylko w trybie autonomicznym) |
| • Dostosowywanie opcji DHCP |
| • Rezerwacja adresów DHCP |
| • Interfejsy Multi-IP |
| • Multi-Net DHCP |
| IPv6 | Statyczny adres IP |
| SLAAC |
| DHCPv6 |
| PPPoE |
| Tunel 6to4 |
| Pass-Through |
| Tryb Non-Address |
| VLAN | 802.1Q VLAN |
| IPTV | IGMP v2/v3 Proxy |
| Tryb niestandardowy |
| Tryb bridge |
| FUNKCJE ZAAWANSOWANE |
| Routing zaawansowany | • Routing Statyczny |
| • Polityka Routingu |
| • RIP (Dostępny w trybie autonomicznym) |
| • OSPF (Dostępny w trybie autonomicznym) |
| Kontrola przepustowości | Kontrola przepustowości oparta na Adresach IP |
| Równoważenie pasma | • Inteligentne równoważenie obciążenia pasma |
| • Routing zoptymalizowany pod kątem aplikacji |
| • Łącze zapasowe (czasowe, awaryjne) |
| • Wykrywanie online |
| NAT | • One-to-One NAT |
| • Multi-Net NAT |
| • Przekierowanie portów |
| • Port Triggering§ |
| • NAT-DMZ |
| • FTP/H.323/SIP/IPSec/PPTP ALG |
| • UPnP |
| Limit sesji | Limit sesji oparty na Adresach IP |
| Sieci VPN |
| GRE | Tak (Tylko w trybie autonomicznym) |
| SSL VPN | 50 tuneli |
| IPsec VPN | • 100 tuneli IPsec VPN |
| • LAN-to-LAN, Client-to-LAN |
| • 2 tryby negocjacji - Main/Aggressive |
| • Szyfrowanie DES, 3DES, AES128, AES192, AES256 |
| • IPsec Failover |
| • IKEv1/v2 |
| • Uwierzytelnianie MD5, SHA1, SHA2-384 i SHA2-512 |
| • NAT Traversal (NAT-T) |
| • Dead Peer Detection (DPD) |
| • Perfect Forward Secrecy (PFS) |
| PPTP VPN | • Serwer VPN PPTP |
| • Klient VPN PPTP (10)** |
| • 50 tuneli |
| • PPTP z szyfrowaniem MPPE |
| L2TP VPN | • Serwer VPN L2TP |
| • Klient VPN L2TP (10)** |
| • 50 tuneli |
| • L2TP over IPSec |
| OpenVPN | • Serwer OpenVPN |
| • Klient OpenVPN (5)** |
| • 55 tuneli OpenVPN |
| • Tryb "Certyfikat + Konto" |
| • Tryb pełny |
| UWIERZYTELNIANIE |
| Uwierzytelnianie sieciowe | • Brak uwierzytelniania |
| • Uproszczone hasło* |
| • Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*) |
| • Zewnętrzny serwer Radius |
| • Zewnętrzny serwer Portalu* |
| • LDAP§ |
| ZARZĄDZANIE |
| Aplikacja Omada | Tak. Wymaga użycia Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. |
| Zarządzanie centralne | • Kontroler Omada oparty na Chmurze |
| • Kontroler sprzetowy Omada |
| • Kontroler programowy Omada |
| Dostęp do chmury | Tak. Wymaga użycia Kontrolera sprzętowego Omada, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. |
| Usługi | Dynamiczny DNS (Dyndns, No-IP, Peanuthull, Comexe, Dostosowanie DDNS) |
| Wsparcie | • Interfejs zarządzania Web |
| • Zarządzanie zdalne |
| • Eksport i Import konfiguracji |
| • SNMP v1/v2c/v3 |
| • Diagnostyka: Ping i Traceroute (Tylko w trybie autonomicznym) |
| • Synchronizacja NTP (Tylko w trybie autonomicznym) |
| • Mirroring Portu |
| • CLI (tylko w trybie autonomicznym) |
| • Obsługa Syslog |
| Bezobsługowa konfiguracja ZTP | Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze. |
| Funkcje panelu zarządzania | • Automatyczne wykrywanie urządzeń* |
| • Grupowa konfiguracja* |
| • Grupowa aktualizacja oprogramowania* |
| • Inteligentne monitorowanie stanu sieci* |
| • Ostrzeżenia o nietypowych zdarzeniach* |
| • Ujednolicony proces konfiguracji* |
| • Harmonogram restartów* |
| INNE |
| Certyfikaty | CE, FCC, RoHS |
| Zawartość opakowania | • ER7406 |
| • Przewód zasilający |
| • Instrukcja szybkiej instalacji |
| • Zestaw montażowy do szafy Rack |
| Wymagania systemowe | • Microsoft Windows 98SE, NT, 2000, XP, Vista™, 7, 8, 8.1, 10, 11 |
| • MAC OS |
| • NetWare |
| • UNIX |
| • Linux |
| Środowisko pracy | • Dopuszczalna temperatura pracy: 0℃~50℃ (32℉~122℉) |
| • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉) |
| • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji |
| • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji |
| BEZPIECZEŃSTWO TRANSMISJI |
| Kontrola dostępu | • Kontrola dostępu bazująca na Źródłowym/Docelowym adresie IP |
| Filtrowanie | • Filtrowanie grup WEB§ |
| • Filtrowanie adresów URL |
| • Bezpieczeństwo sieciowe§ |
| Ochrona przed atakami ARP | • Wysyłanie pakietów GARP |
| • Skanowanie ARP§ |
| • Wiązanie adresów IP i MAC |
| Ochrona przed atakami sieciowymi | • TCP/UDP/ICMP Flood Defense |
| • Blokowanie skanowania TCP (Stealth FIN/Xmas/Null) |
| • Blokowanie odbierania pakietów ping z sieci WAN |