| CECHY SPRZĘTOWE |
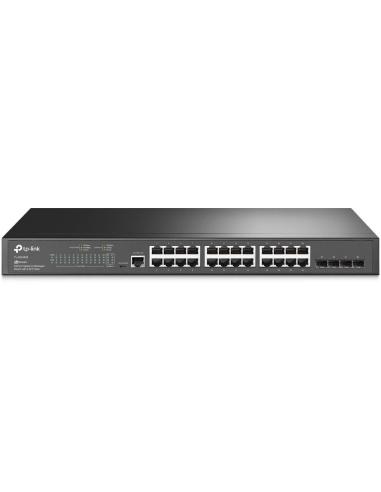
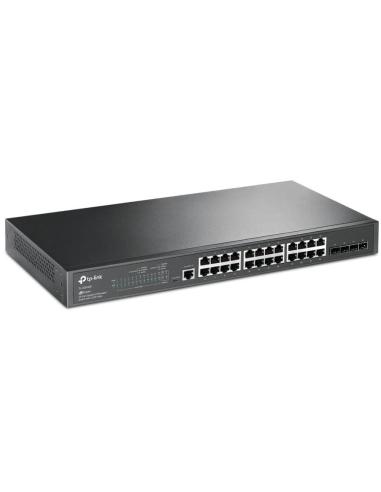
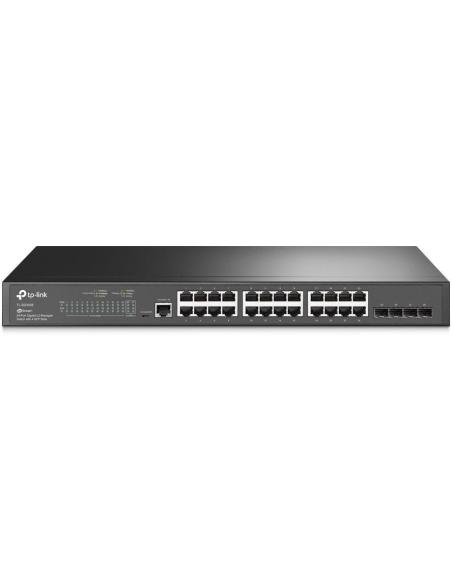
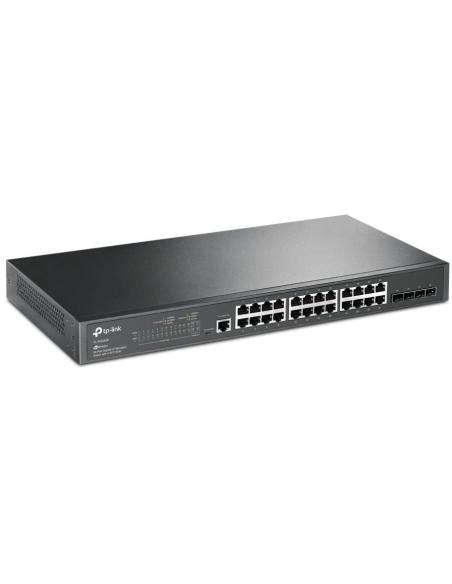
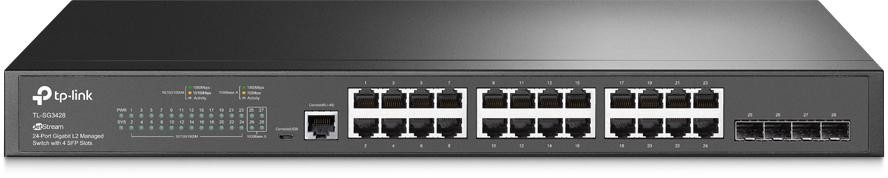
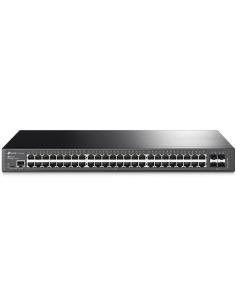
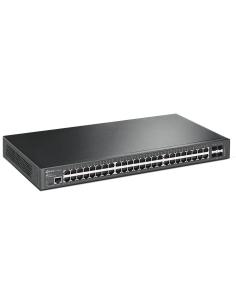
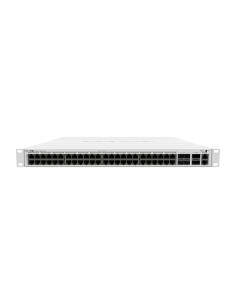
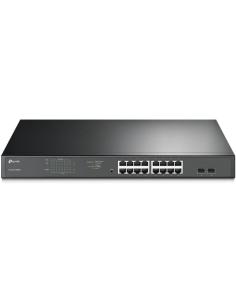
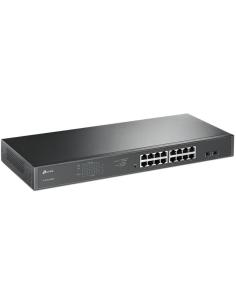
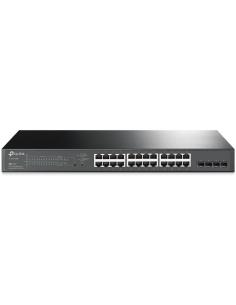
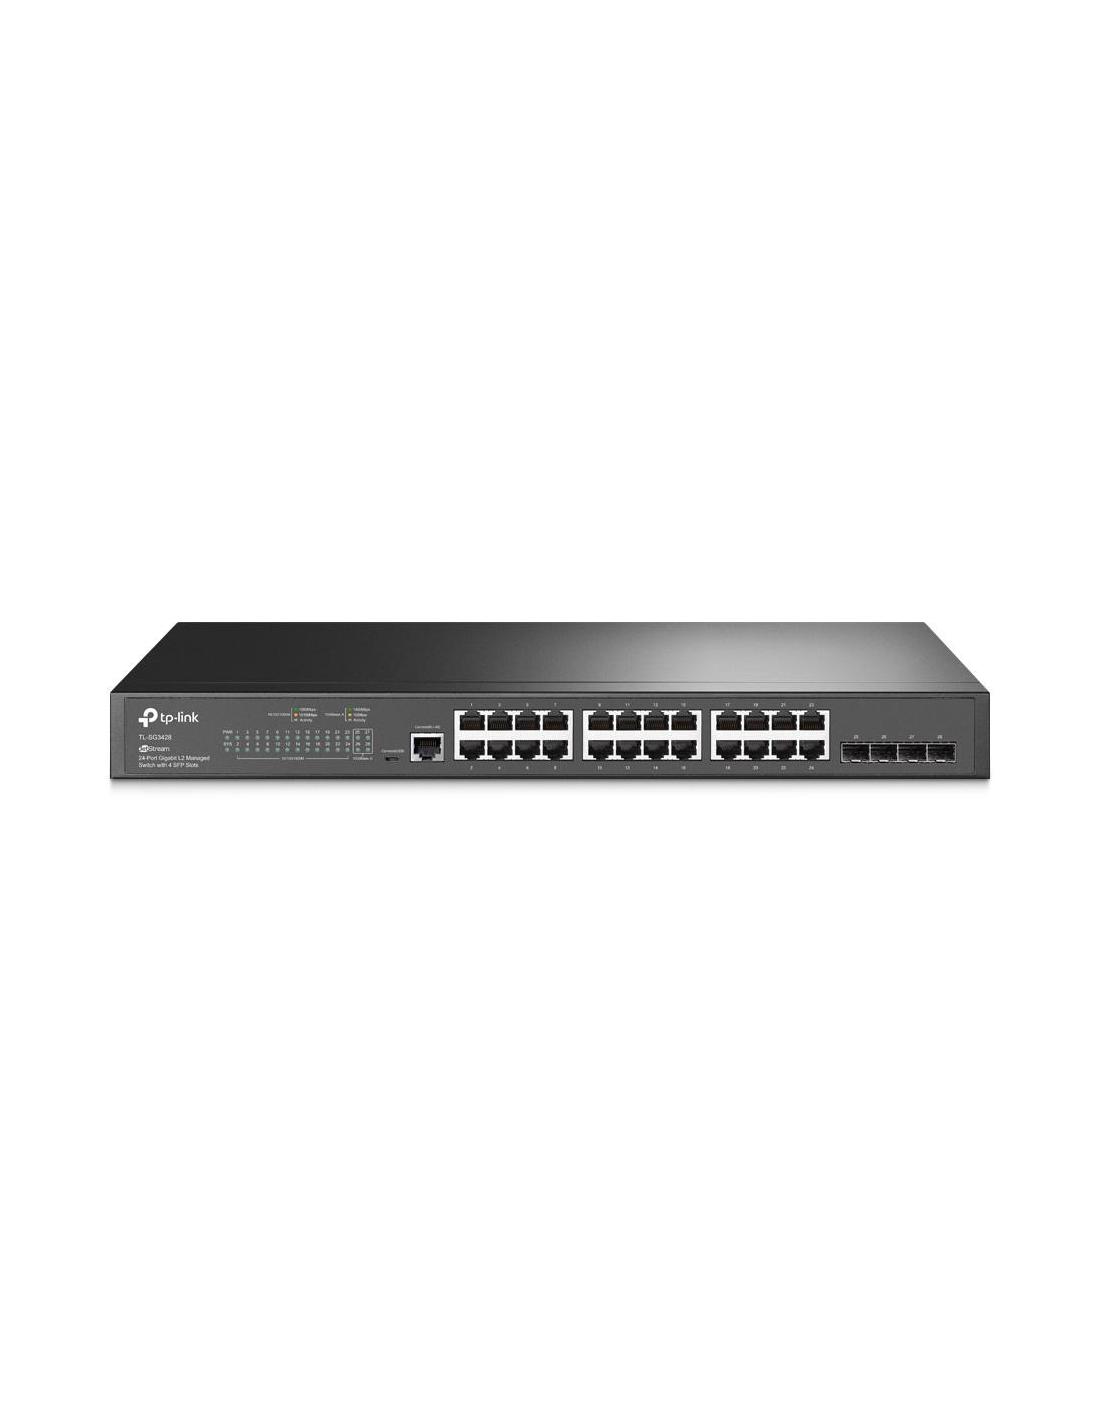
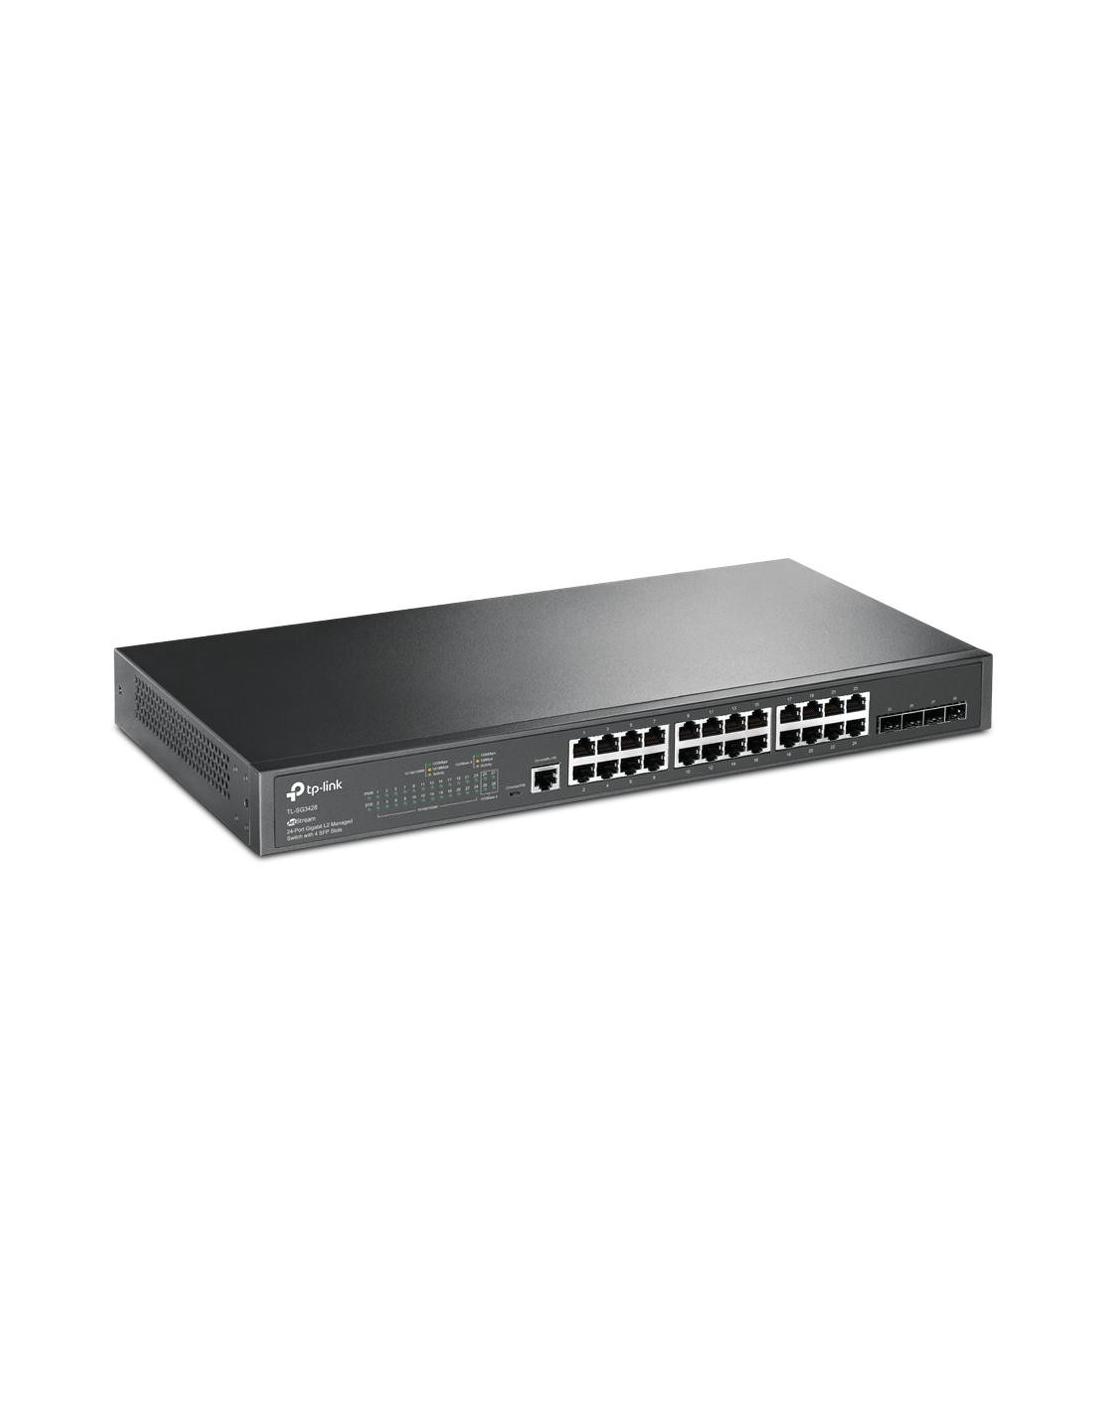
| Porty | • 24 Porty RJ45 10/100/1000 Mbps
• 4 Gigabitowe Sloty SFP
• 1 Port konsolowy RJ45
• 1 Port konsolowy Micro-USB |
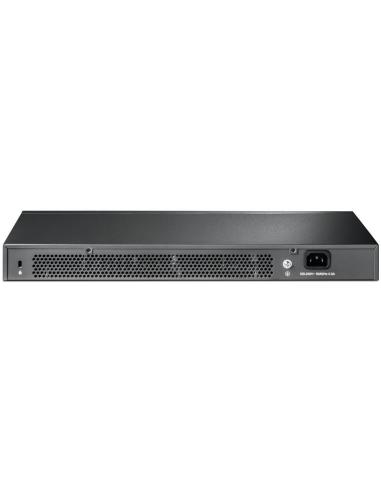
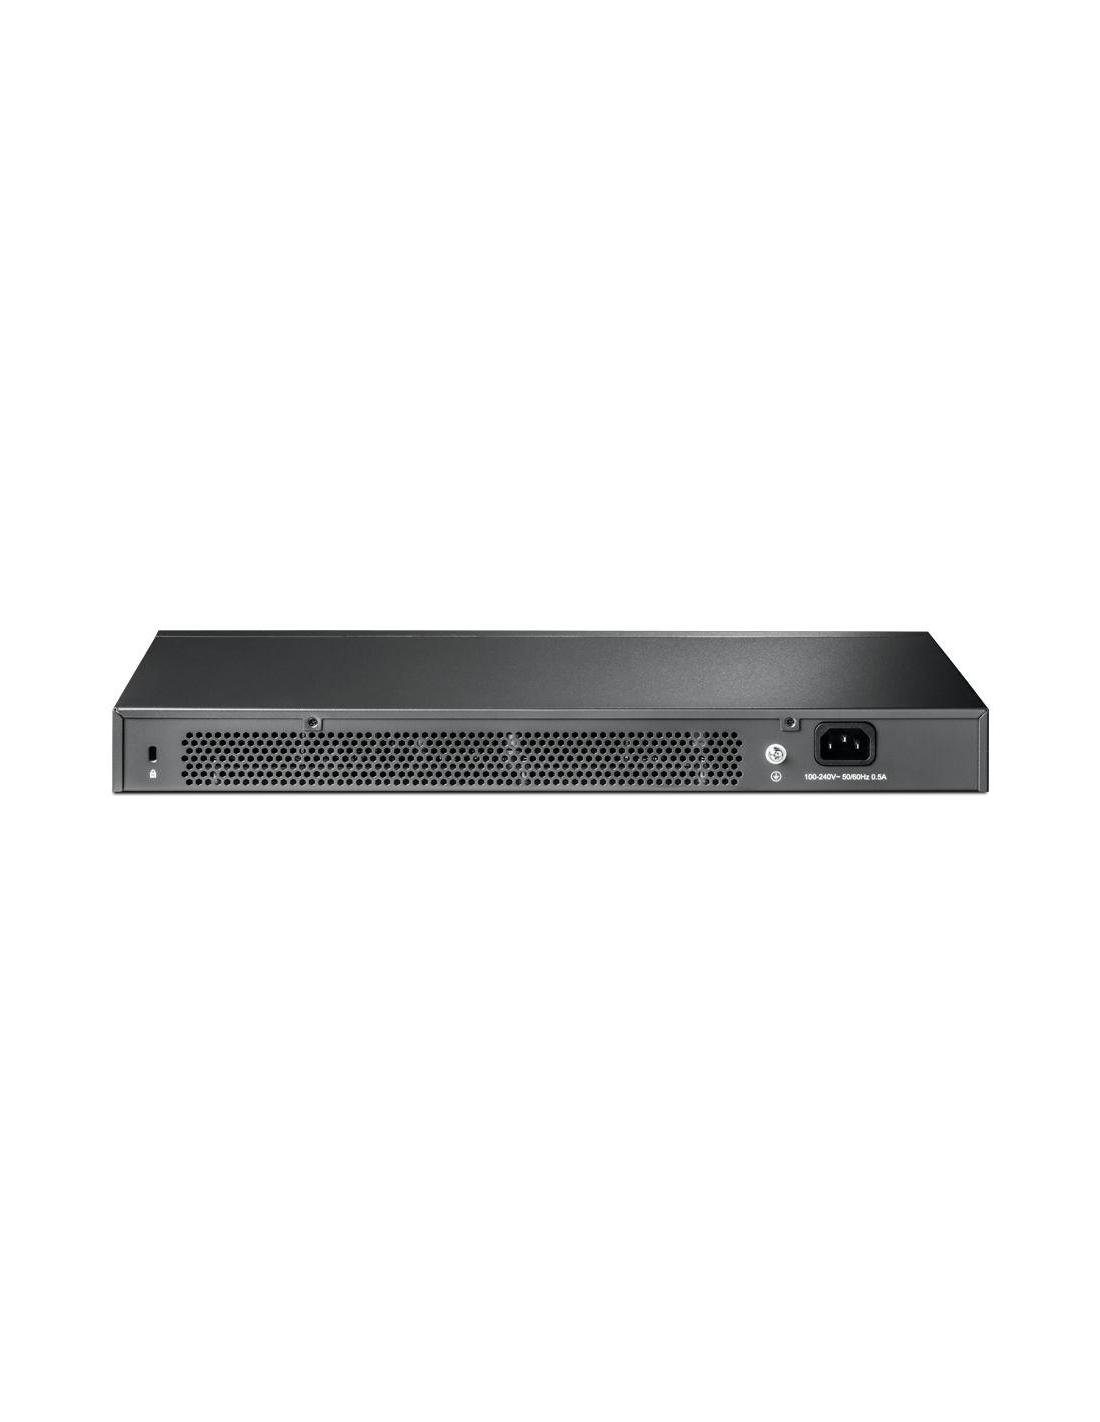
| Bezwentylatorowy | Bezwentylatorowy |
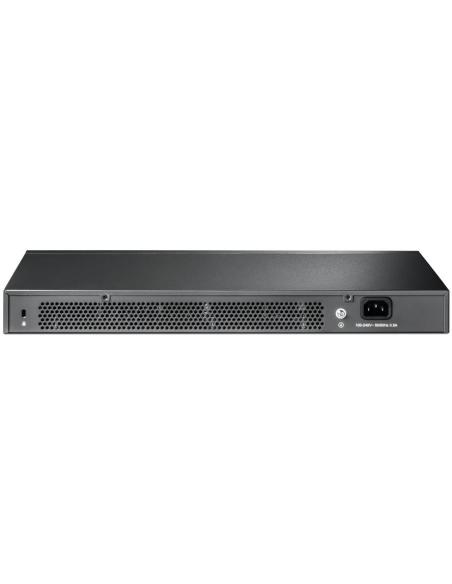
| Zasilanie | 100-240 V AC~50/60 Hz |
| Wymiary (S x G x W) | 440 × 180 × 44 mm
(17.3 × 7.1 × 1.7 cali) |
| Montaż | Szafa Rack |
| Maks. zużycie energii | 19.22 W (110 V/60 Hz) |
| Ilość generowanego ciepła | 65.58 BTU/h (110 V/60 Hz) |
| WYDAJNOŚĆ |
| Wydajność przełączania | 56 Gbps |
| Szybkość przekierowań pakietów | 41.66 Mpps |
| Tablica adresów MAC | 8K |
| Ramki jumbo | 9 KB |
| FUNKCJE OPROGRAMOWANIA |
| Funkcja Quality of Service | • 8 kolejek priorytetów
• Priorytetowanie 802.1p CoS/DSCP
• Planowanie kolejki
- SP (Strict Priority)
- WRR (Weighted Round Robin)
- SP+WRR
• Kontrola przepustowości
- Ograniczenie przepustowości bazując na Port/Przepływ
• Płynniejsza wydajność
• Action for Flows
- Mirror (do wspieranego interfejsu)
- Redirect (do wspieranego interfejsu)
- Rate Limit
- QoS Remark |
| Funkcje L2 i L2+ | • Link Aggregation
- statyczna agregacja linków
- 802.3ad LACP
- Do 8 grup agregacji, zawierających 8 portów na grupę
• Spanning Tree Protocol
- 802.1d STP
- 802.1w RSTP
- 802.1s MSTP
- STP Security: TC Protect, BPDU Filter, BPDU Protect, Root Protect, Loop Protect
• Wykrywanie Pętli
- Bazujące na Porcie
- Bazujące na VLAN
• Flow Control
- 802.3x Flow Control
- HOL Blocking Prevention
• Mirroring
- Port Mirroring
- CPU Mirroring
- One-to-One
- Many-to-One
- Tx/Rx/Both |
| L2 Multicast | • Wsparcie 511 (IPv4, IPv6) grup IGMP
• IGMP Snooping
- IGMP v1/v2/v3 Snooping
- Fast Leave
- IGMP Snooping Querier
- IGMP Authentication
• IGMP Authentication
• MVR
• MLD Snooping
- MLD v1/v2 Snooping
- Fast Leave
- MLD Snooping Querier
- Static Group Config
- Limited IP Multicast
• Multicast Filtering: 256 profili, do 16 wpisów na profil |
| Sieci VLAN | • Grupy VLAN
- Max Grupy 4K VLAN
• 802.1Q Tagowany VLAN
• MAC VLAN: 12 wpisów
• Protokół VLAN: Szablon Protokołu 16, Protokół VLAN 16
• GVRP
• VLAN VPN (QinQ)
- QinQ bazujący na porcie
- Selektywny QinQ
• Głosowy VLAN |
| Listy kontroli dostępu | • ACL bazujący na czasie
• MAC ACL
- Źródłowy MAC
- Docelowy MAC
- VLAN ID
- Priorytet użytkownika
- Ether Type
• IP ACL
- Źródłowy IP
- Docelowy IP
- Fragment
- Protokół IP
- TCP Flag
- TCP/UDP Port
- DSCP/IP TOS
- Priorytet użytkownika
• Combined ACL
• Zawartość pakietu ACL
• IPv6 ACL
• Polityka
- Mirroring
- Redirect
- Rate Limit
- QoS Remark
• ACL aplikowane do Port/VLAN |
| Bezpieczeństwo transmisji | • Wiązanie IP-MAC-Port
- DHCP Snooping
- Inspekcja ARP
- IPv4 Source Guard
• Wiązanie IPv6-MAC-Port
- DHCPv6 Snooping
- Detekcja ND
- IPv6 Source Guard
• DoS Defend
• Static/Dynamic Port Security
- Do 64 adresów MAC na Port
• Broadcast/Multicast/Unicast Storm Control
- tryb kontroli kbps/ratio
• Kontrola dostępu bazująca na IP/Port/MAC
• 802.1X
- autoryzacja bazująca na Porcie
- autoryzacja bazująca na MAC
- VLAN Assignment
- MAB
- VLAN Gościa
- Wsparcie autoryzacji Radius
• AAA (włączając TACACS+)
• Izolacja Portu
• Bezpieczne zarządzanie Web poprzez HTTPS z SSLv3/TLS 1.2
• Bezpieczne zarzadzanie Command Line Interface (CLI) z SSHv1/SSHv2 |
| IPv6 | • IPv6 Dual IPv4/IPv6
• Multicast Listener Discovery (MLD) Snooping
• IPv6 ACL
• IPv6 Interfejs
• Statyczny routing IPv6
• IPv6 neighbor discovery (ND)
• Wykrywanie ścieżki maximum transmission unit (MTU)
• Internet Control Message Protocol (ICMP) version 6
• TCPv6/UDPv6
• IPv6 aplikacje
- DHCPv6 Client
- Ping6
- Tracert6
- Telnet (v6)
- IPv6 SNMP
- IPv6 SSH
- IPv6 SSL
- Http/Https
- IPv6 TFTP |
| Cechy przełącznika L3 | • 16 interfejsów IPv4/IPv6
• Statyczny routing
- 48 statyczne trasy
• Statyczny ARP
• 316 ARP wpisy
• Proxy ARP
• Gratuitous ARP
• DHCP Serwer
• DHCP Przekaźnik
• DHCP L2 Przekaźnik |
| Zarządzanie | • GUI przez przeglądarkę
• Command Line Interface (CLI) przez port konsolowy, telnet
• SNMPv1/v2c/v3
- Trap/Inform
- RMON (1, 2, 3, 9 Grupy)
• Szablon SDM
• DHCP/BOOTP Client
• 802.1ab LLDP/LLDP-MED
• DHCP AutoInstall
• Dual Image, Dual Configuration
• Monitoring Procesora
• Diagnostyka Kabli
• EEE
• Odzyskiwanie hasła
• SNTP
• Dziennik Systemowy |
| Funkcje zaawansowane | • Wsparcie sprzętowego kontrolera Omada (OC200/OC300), Programowego kontrolera, Kontrolera opartego na chmurze
• Automatyczne wykrywanie urządzeń
• Konfiguracja Batch
• Aktualizacja Firmware Batch
• Inteligentne monitorowanie sieci
• Ostrzeżenia o nieprzewidzianych zdarzeniach
• Ujednolicona konfiguracja
• Harmonogram Restartów
• ZTP (Zero-Touch Provisioning)* |
| INNE |
| Certyfikaty | CE, FCC, RoHS |
| Zawartość opakowania | • Przełącznik TL-SG3428
• Kabel zasilający
• Instrukcja szybkiej instalacji
• Elementy montażowe
• Gumowe podstawki |
| Środowisko pracy | • Dopuszczalna temperatura pracy: 0-45 ℃ (32-113 ℉);
• Dopuszczalna temperatura przechowywania: -40-70 ℃ (-40-158 ℉)
• Dopuszczalna wilgotność powietrza: 10-90% RH bez kondensacji
• Dopuszczalna wilgotność przechowywania: 5-90% RH bez kondensacji |